🎣
🎣 Emails de phishing: como reconhecer e o que fazer
Atualizado em setembro de 2026
Os emails de phishing são mensagens que se passam por comunicações legítimas para enganar o utilizador e obter informações pessoais ou financeiras. Embora os golpistas estejam cada vez mais sofisticados, há sinais recorrentes que te ajudam a reconhecer uma tentativa de fraude.
Sinais no remetente
- Domínio estranho: verifica se o endereço de email corresponde ao domínio oficial da empresa. Endereços como conta@paypal-secure.com são suspeitos.
- Erros de ortografia ou formatação: empresas sérias costumam rever o conteúdo; erros frequentes são um alerta.
- Nome genérico: se o remetente aparece apenas como “Suporte” ou “Equipe”, sem o teu nome, desconfia.
Links e URLs suspeitos
- Endereço encoberto: passa o cursor sobre o link (sem clicar) e verifica o URL que aparece no rodapé do teu cliente de email. Se o domínio não corresponder ao site oficial, o link é perigoso.
- Domínios curtos ou encurtados: serviços como bit.ly ou tinyurl podem ser usados para esconder o destino real.
- HTTPS incompleto: a presença de “https://” não garante segurança; verifica se o certificado pertence ao site que pretendes visitar.
Urgência e ameaças
- Mensagens que criam pressa: frases como “A tua conta será bloqueada em 24h” ou “Actua agora para evitar multas” são típicas de phishing.
- Apelos a emoções: promessas de prémios inesperados ou alertas de segurança que geram medo são estratégias comuns.
Anexos perigosos
- Tipos de ficheiro suspeitos: .exe, .scr, .zip ou .rar podem conter malware. Mesmo documentos .pdf podem estar comprometidos se exigirem habilitar macros.
- Nome genérico: anexos intitulados “Fatura.pdf” ou “Atualização.docx” sem teres solicitado são suspeitos.
Como verificar sem clicar
- Abre o site oficial em outra aba: em vez de usar o link do email, digita manualmente o endereço da empresa no navegador.
- Contacta o suporte: usa um número ou endereço de email encontrado no site oficial para confirmar a mensagem.
- Utiliza ferramentas de análise: alguns serviços online permitem colar o URL para verificar se está listado como malicioso.
O que fazer se já clicaste
- Não introduzas dados: se a página solicitou credenciais, fecha-a imediatamente.
- Altera as passwords: muda a palavra-passe da conta afetada e de outras contas que utilizem a mesma palavra-passe.
- Verifica a atividade da conta: procura sessões desconhecidas ou transacções não autorizadas.
- Executa uma análise ao antivírus: faz uma varredura completa ao teu dispositivo para detetar possíveis malware.
- Reporta o email: usa a funcionalidade de marcar como phishing no teu cliente de email e informa a entidade que supostamente enviou a mensagem.
Ao adotar estas práticas, reduzes significativamente o risco de cair numa armadilha de phishing. Mantém-te alerta, verifica sempre antes de clicar e reage rapidamente caso algo suspeito aconteça.
🛒 Ofertas em destaque de hoje
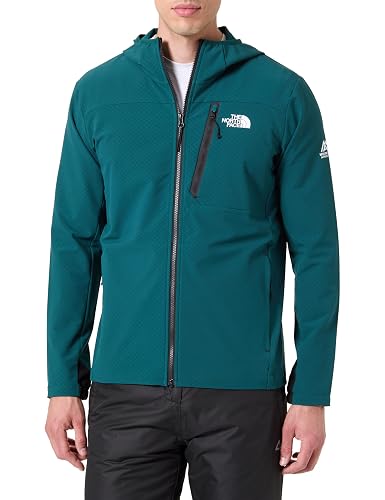 -55%
THE NORTH FACE NF0A892S6GI M MA SOFTSHELL JACKET Jacket Hombre D
43,08€95,73€
 -22%
Bamse Soplador de Hojas 21V, Soplador Bateria con 2 Baterías de
77,61€99,99€
 -29%
Skechers Mujer OG 85 Goldn Gurl Trainer, Black Suede/Nylon/Mesh/
49,90€69,95€
 -78%
Wrangler - Jeans Hombre - Corte Recto Authentic - Texas - Stonew
17,80€79,95€
 -30%
JACK & JONES Jprccrodney SS Polo Noos Jprccrodney SS Polo Noos H
27,90€39,99€
 -43%
Levi'S Authentic Full Zip camisola homem
42,50€75,00€